Nie wiem, czy podlegam
Ustalamy, czy i w jakim zakresie KSC dotyczy Twojej organizacji. Analizujemy działalność, wielkość i powiązania firm.

PRAWO · BEZPIECZEŃSTWO · IT
Sprawdzimy, czy Twoja organizacja jest podmiotem kluczowym lub ważnym, przeprowadzimy analizę luk, zbudujemy SZBI i pomożemy wdrożyć wymagane środki organizacyjne oraz techniczne.
Prawo + bezpieczeństwo + IT w jednym procesie
ZACZNIJ OD SWOJEJ SYTUACJI
W Polsce obowiązki wynikają z ustawy o krajowym systemie cyberbezpieczeństwa, wdrażającej NIS2.
Ustalamy, czy i w jakim zakresie KSC dotyczy Twojej organizacji. Analizujemy działalność, wielkość i powiązania firm.
Zaczynamy od analizy luk. Następnie przygotowujemy SZBI oraz zmiany w organizacji i IT.
Pomagamy spełnić wymagania bezpieczeństwa klienta. Samo bycie dostawcą nie oznacza automatycznie podlegania KSC.
JEDEN ZESPÓŁ. TRZY PERSPEKTYWY.
IOD Solutions i TechnoPartner łączą wiedzę prawną, zarządzanie bezpieczeństwem informacji oraz praktyczne wdrożenia IT.
Ustalamy obowiązki właściwe dla Twojej organizacji. Porządkujemy odpowiedzialność, dokumentację i wymagania wobec kierownictwa.
Budujemy system zarządzania bezpieczeństwem informacji oparty na ryzyku. Korzystamy z procesów, które już działają.
Pomagamy wdrożyć zabezpieczenia dopasowane do infrastruktury, procesów i realnych potrzeb organizacji.
JAK PRACUJEMY
Ustalamy status oraz obowiązki wynikające z KSC.
Sprawdzamy dokumentację, procesy i infrastrukturę IT.
Dobieramy zasady oraz zabezpieczenia do Twojej organizacji.
Wprowadzamy środki organizacyjne i techniczne według priorytetów.
Szkolimy kierownictwo i pracowników do ich rzeczywistych zadań.
Sprawdzamy efekty i ustalamy, jak utrzymywać system.
WYKORZYSTAJ TO, CO JUŻ MASZ
Mapujemy istniejący SZBI, ocenę ryzyka i zabezpieczenia na wymagania KSC. Uzupełniamy luki zamiast tworzyć drugi system obok obecnego.
Nie masz ISO? Zbudujemy SZBI na potrzeby KSC albo przygotujemy go z myślą o przyszłej certyfikacji ISO/IEC 27001.
Certyfikat ISO/IEC 27001 nie oznacza automatycznie spełnienia KSC. Deklaracja stosowania (SoA) jest elementem podejścia ISO, a nie samodzielnym obowiązkiem ustawowym KSC.
CO OTRZYMUJE FIRMA
Zakres rezultatów zależy od wybranych etapów. W centrum jest SZBI: odpowiedzialność, ryzyko, ludzie, procesy i technologia.
Wynik kwalifikacji i wskazanie wymagań właściwych dla firmy.
Raport z analizy luk oraz plan działań dopasowany do ryzyka.
Ocena ryzyka, odpowiedzialności, polityki i praktyczne procedury.
Plan oraz dowody wdrożenia uzgodnionych zabezpieczeń technicznych.
Przygotowanie kierownictwa do obowiązków KSC, dokumentacja wymaganego szkolenia i edukacja pracowników.
Uporządkowane materiały i zalecenia dotyczące utrzymania systemu.
LUDZIE, Z KTÓRYMI BĘDZIESZ PRACOWAĆ
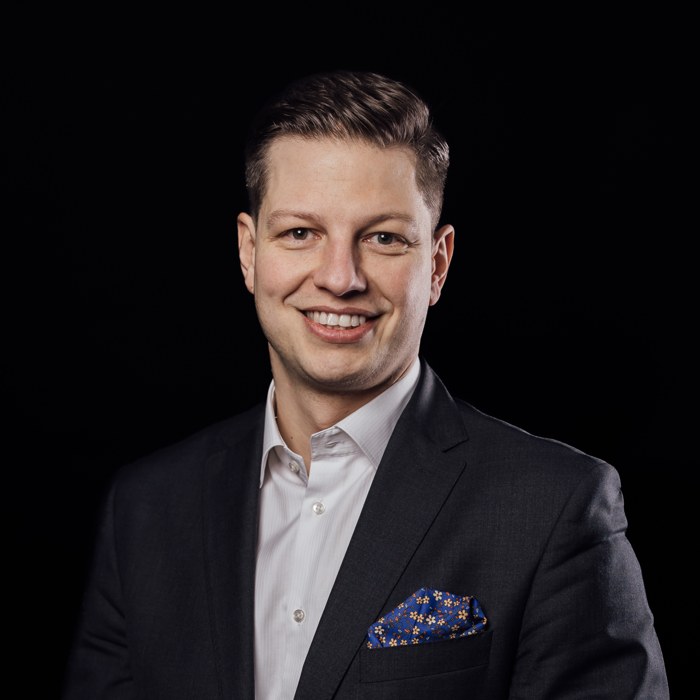
IOD SOLUTIONS
Radca prawny | ISO/IEC 27001 Lead Auditor
NIS2/KSC & SZBI
Łączy doradztwo prawne z audytowaniem i zarządzaniem bezpieczeństwem informacji. Pomaga ustalić obowiązki KSC, ocenić ryzyko i uporządkować SZBI. Przekłada wymagania na procedury i odpowiedzialności, z uwzględnieniem ochrony danych osobowych.
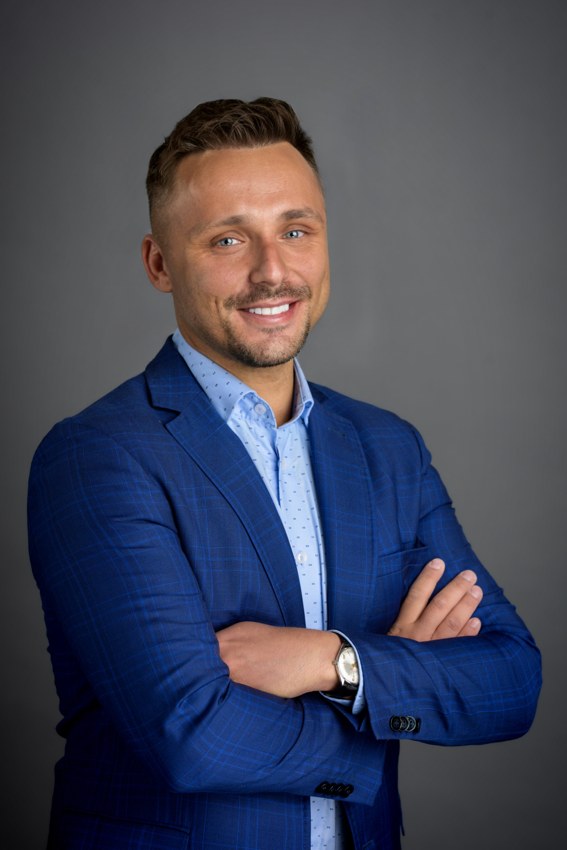
TECHNOPARTNER
Infrastruktura IT i cyberbezpieczeństwo
Wdrożenia techniczne
Odpowiada za praktyczną stronę zmian w IT. Pracuje z infrastrukturą, sieciami, kontrolą dostępu, kopiami zapasowymi i wzmacnianiem konfiguracji systemów. Pomaga dopasować zabezpieczenia do środowiska firmy i planu wynikającego z oceny ryzyka.
Daty dotyczą podmiotów spełniających przesłanki przy wejściu nowelizacji w życie. Termin wpisu dotyczył podmiotów bez wpisu z urzędu; dotychczasowi operatorzy usług kluczowych zachowują swój trzyletni cykl audytowy. Od 3 kwietnia 2028 stosowane są także właściwe przepisy o karach. Jeśli termin wpisu Cię dotyczył i nie został dochowany, zweryfikuj status i podejmij działania niezwłocznie. Źródło: Ministerstwo Cyfryzacji.
NAJCZĘSTSZE PYTANIA
Nie musisz znać ustawy.
Wystarczy, że znasz swoją firmę.
Ocena zależy od sektora i faktycznej działalności, wielkości organizacji oraz wyjątków ustawowych. Analizuje się zatrudnienie, obrót i sumę bilansową, a także przedsiębiorstwa partnerskie i powiązane. Sam kod PKD jest wskazówką, nie rozstrzygnięciem. Wynikiem może być status podmiotu kluczowego lub ważnego, brak bezpośredniego objęcia albo potrzeba dalszej analizy.
Obie kategorie mają obowiązki zarządzania cyberbezpieczeństwem, lecz różnią się m.in. zasadami nadzoru. Kwalifikacja zależy od sektora, wielkości i szczególnych podstaw ustawowych. Obowiązkowy cykliczny audyt bezpieczeństwa dotyczy podmiotów kluczowych.
Tak. Dla części podmiotów ustawa przewiduje objęcie niezależnie od wielkości, a dane firm partnerskich lub powiązanych mogą wpływać na ocenę. Nie rozstrzygamy kwalifikacji na podstawie samej liczby pracowników.
To mocny fundament, ale nie automatyczne potwierdzenie spełnienia KSC. Sprawdzamy zakres certyfikacji, aktualność SZBI oraz dodatkowe obowiązki ustawowe. Wykorzystujemy istniejący system i uzupełniamy rzeczywiste luki.
Samo bycie dostawcą nie przesądza o objęciu ustawą. Kontrahent może jednak wymagać określonych zabezpieczeń, procedur lub dowodów. Rozdzielamy własne obowiązki ustawowe od wymagań umownych w łańcuchu dostaw.
Nie. Audyt zerowy diagnozuje luki i pomaga przygotować plan wdrożenia. Ustawowy audyt bezpieczeństwa, jeśli jest wymagany, musi spełniać odrębne wymogi, w tym dotyczące niezależności. Ustalamy go jako osobny zakres prac.
Jeśli status jest niejasny — od kwalifikacji. Jeśli wiesz, że podlegasz — od analizy obecnych procesów i zabezpieczeń. Wpis do wykazu KSC oraz dostęp do S46 to odrębne czynności; sam wpis nie oznacza zakończenia wdrożenia.
Nie. Możesz zlecić samą kwalifikację, audyt zerowy lub wybrany etap. Po diagnozie wspólnie ustalimy zakres, priorytety i sposób współpracy z Twoim zespołem.
POROZMAWIAJMY O TWOJEJ FIRMIE
Krótka rozmowa pomoże ustalić sytuację organizacji i sensowny następny krok. Zgłoszenie nie zobowiązuje do zamówienia usługi.
kontakt@nis2projekt.plWolisz bezpośredni kontakt?
+48 510 830 703